

 즐겨찾기추가


 RSS
2026.10.29 기상청GO

[정치] [종합] 금융권 겨냥 북한 IP 대량 스캔 접근 포착… 당국, 긴급 대응 나섰다
북한 | 10-28 16:03


 프린트
 스크랩
 이전


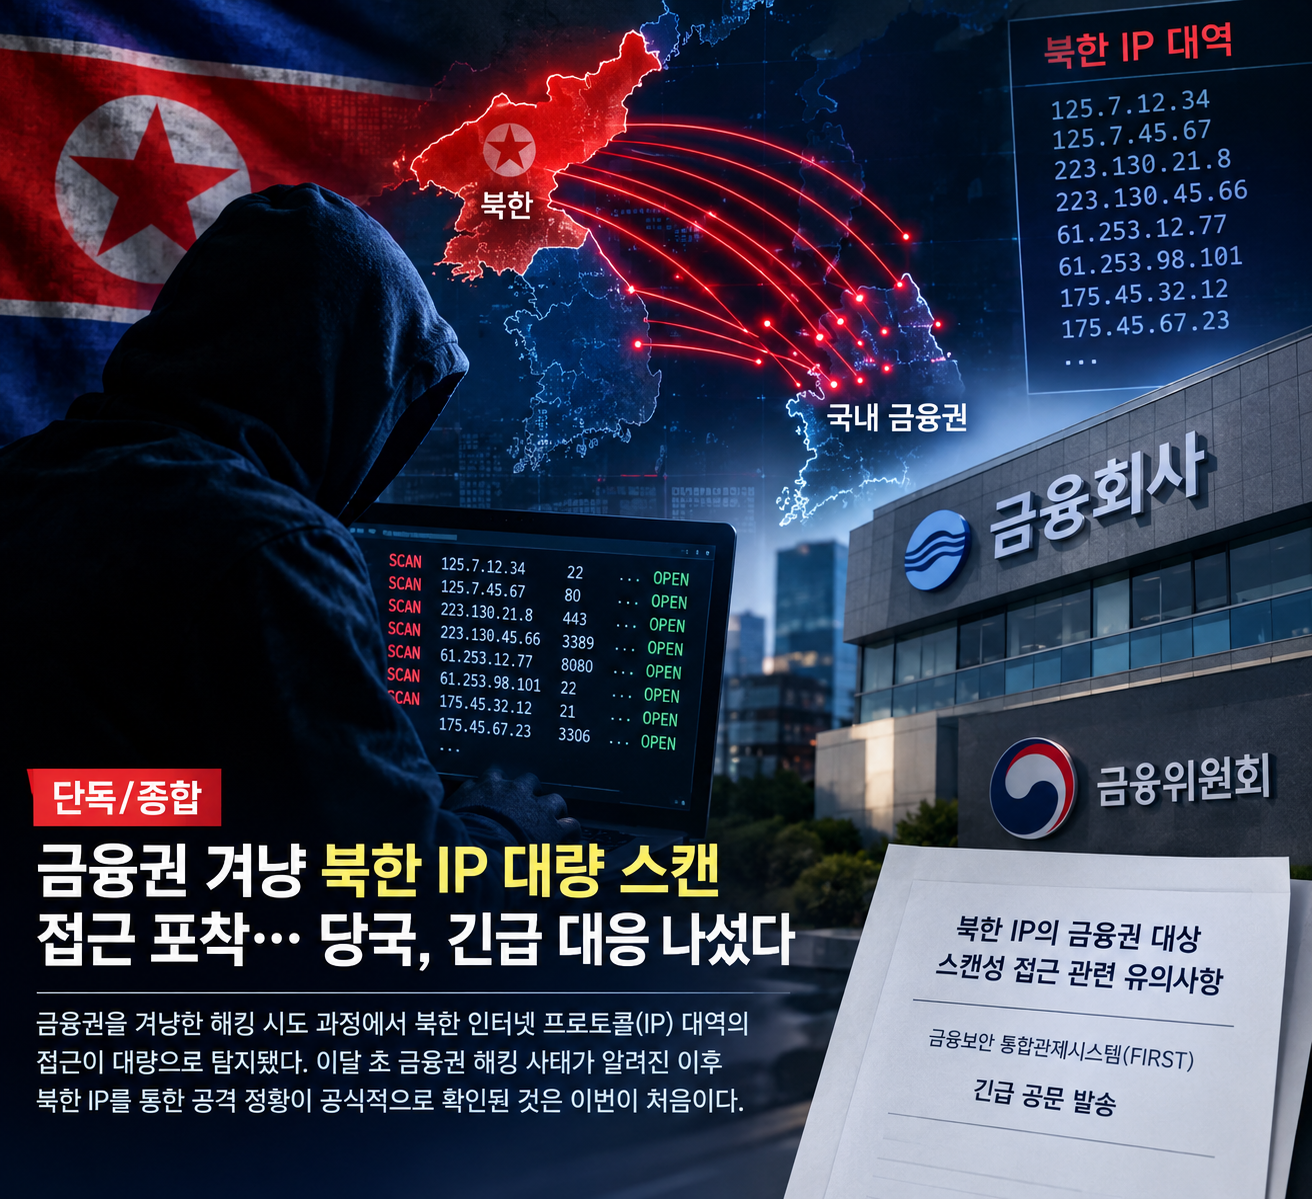
금융권을 겨냥한 해킹 시도 과정에서 북한 인터넷 프로토콜(IP) 대역의 접근이 대량으로 탐지됐다. 이달 초 금융권 해킹 사태가 알려진 이후 북한 IP를 통한 공격 정황이 공식적으로 확인된 것은 이번이 처음이다.
28일 금융업계에 따르면, 금융당국은 지난 21일 금융보안 통합관제시스템 '퍼스트(FIRST)'를 통해 가상자산거래소를 포함한 주요 금융회사들에 '북한 IP의 금융권 대상 스캔성 접근 관련 유의사항' 공문을 발송했다.
당국은 지난 21일 새벽 3시를 기해 다수의 북한 IP가 국내 금융권을 상대로 스캔성 접근을 시도한 정황을 대량으로 포착했다. '스캔성 접근'이란 특정 시스템의 보안 취약점이나 열려 있는 네트워크 포트를 파악하기 위해 접속을 시도하는 예비 행위로, 보안의 허점을 탐색하려는 의도로 풀이된다.
당국이 확인한 문제의 IP 대역은 '175.45.[176].0/22'로, 해당 대역의 다수는 북한에 할당된 것으로 파악됐다. 공문 발송 시점까지 탐지된 총 접근 건수는 약 440만 4,101건에 달하는 것으로 집계됐다.
금융당국은 각 금융회사에 정보보호 및 내부통제 시스템을 점검하고, 이상징후 탐지를 위한 실시간 모니터링을 강화해 줄 것을 긴급 요청했다. 아울러 자사망에서 해당 북한 IP의 접근 이력을 확인하고 특이사항 발견 시 즉시 당국에 신고해 줄 것을 당부했다.
다만, 현재까지 해당 IP를 통한 접근이 실제 침해 사고나 금전적·데이터 피해로 이어져 신고된 사례는 없는 것으로 전해졌다.
일각에서는 IP 국적만으로 공격 주체를 단정하기는 이르다는 신중론도 나온다. 금융당국 관계자는 'IP 국적 조작이 기술적으로 가능하기 때문에 IP 주소만으로 해커의 실체를 특정하기는 어렵다'고 설명했다. 앞서 금융감독원도 지난 6일 언론 공지를 통해 '일부 IP는 국가를 특정할 수 없는 경우가 많고, 우회 가능성도 존재해 해석에 신중할 필요가 있다'고 밝힌 바 있다.
한편, 대통령실 국가안보실은 이날 오후 송기호 3차장 주재로 금융위원회 등 관계기관과 긴급 대응 회의를 개최한다. 이번 회의에서는 최근 가상자산거래소 빗썸과 미래에셋자산운용 등에서 발생한 잇따른 해킹 관련 사고의 피해 규모를 정확히 파악하고, 추가 피해 확산을 차단하기 위한 범정부적 대응 방안을 집중 논의할 계획이다.
김규나 기자
- 주요뉴스 뉴스속보
서비스안내
상호: 영남매일신문(주) | 사업자등록번호: 506-81-85807 | 대표: 강호성 | 신문등록번호 : 부산 가00021 / 인터넷신문등록번호 : 부산, 아00272
전화: 051-867-3909 | 팩스: 051-861-3463 | 주소: 부산광역시 연제구 중앙대로 1111, 1701호 (연산동, 위드타워)
copyright ⓒ 2015 newsyn.co.kr All right reserved. | web@newsyn.co.kr